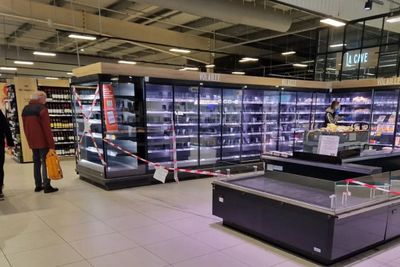
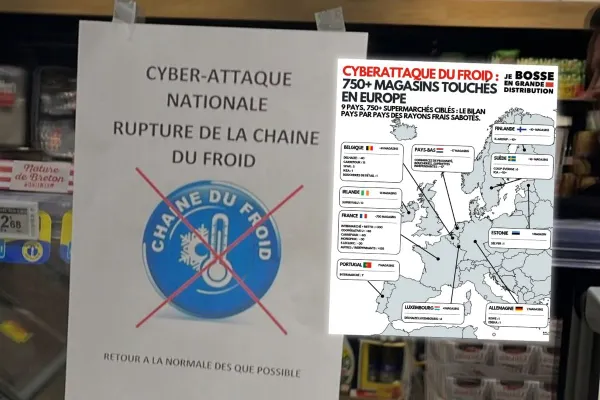
Ce n’est plus un incident isolé propre aux supermarchés français. Après l’onde de choc qui a secoué la grande distribution en France à la mi-octobre, une réplique coordonnée a frappé simultanément dans la nuit du 1er au 2 novembre 2026 plusieurs réseaux européens.
À ce jour, le bilan dépasse les 750 à 820 points de vente ciblés à travers 9 pays. Le mode opératoire reste inchangé : le piratage d'automates industriels de froid connectés (notamment Danfoss et Copeland/Dixell) avec déclenchement de cycles de dégivrage forcé en continu et blocage des alertes. Au petit matin, les linéaires frais et les bacs surgelés sont montés jusqu'à +50 °C, obligeant les équipes à jeter des tonnes de denrées.
La cartographie pays par pays
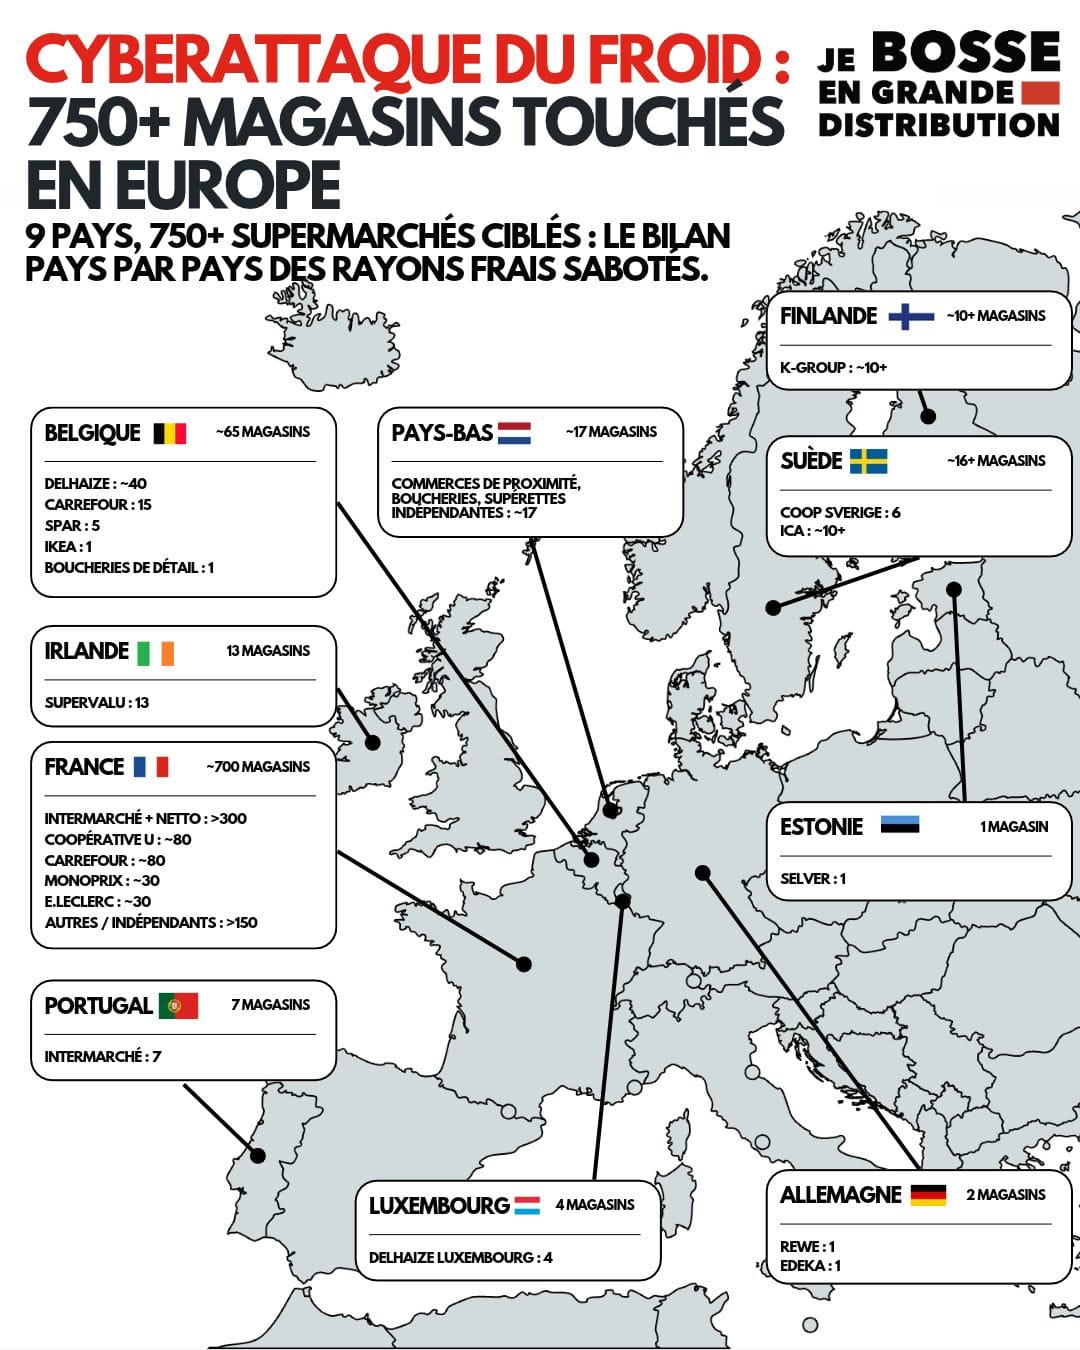
Voici l’état des lieux consolidé des magasins et enseignes affectés en Europe :
- France (~700 magasins)Épicentre de la première vague déclenchée le 12 octobre. Le groupement Les Mousquetaires a été le plus touché (plus de 300 points de vente Intermarché et Netto), aux côtés de Coopérative U (~80 magasins), Carrefour (~80 magasins), Monoprix (~30 magasins) et plusieurs adhérents E.Leclerc.
- Belgique (~60 à 65 magasins)Deuxième pays le plus touché lors de la vague du 2 novembre. Les dérèglements ont touché environ 40 magasins Delhaize, 15 Carrefour, 5 Spar franchisés, 1 magasin Ikea à Mons et des boucheries indépendantes.
- Pays-Bas (~17 établissements)Au moins 17 commerces de proximité, boucheries artisanales et supérettes indépendantes ont subi des dérèglements directs de leurs centrales de froid connectées.
- Irlande (13 magasins)Le groupe Musgrave a officialisé le sinistre sur 13 supermarchés de son enseigne SuperValu, avec rupture de la chaîne du froid.
- Suède (~10 magasins)Sont confirmés : 6 magasins Coop Sverige équipés de modules 4G et plusieurs magasins indépendants affiliés au réseau ICA Gruppen (dont l'ICA Kvantum de Sjöbo).
- Portugal (7 magasins)L'enseigne Intermarché Portugal a recensé 7 magasins ciblés, dont 3 avec une destruction complète de leurs stocks réfrigérés.
- Luxembourg (4 magasins)Quatre supermarchés Delhaize Luxembourg ont vu leurs consignes de température sabotées dans la nuit du 1er au 2 novembre.
- Allemagne (Au moins 2 magasins)Des cas confirmés avec bennage complet des produits ont été recensés dans un supermarché Rewe (Rhénanie-du-Nord-Westphalie) et un magasin Edeka (Bavière).
- Estonie (1 magasin)Un magasin de l'enseigne Selver a été ciblé. L’intervention rapide des installateurs frigoristes en pleine nuit a permis d'éviter la destruction des marchandises.
Pourquoi ce piratage fait-il si mal ?
- Un angle mort de cybersécurité : Les pirates ne s'attaquent pas aux serveurs du siège ou aux caisses, mais aux technologies opérationnelles (OT). De nombreux contrôleurs de froid anciens étaient directement raccordés à Internet avec leurs identifiants d'usine par défaut.Capture d’écran 2026-11-03 à 15.01.43.jpg
- Le flou des assurances : En magasin, c'est le casse-tête juridique. Les assurances cyber classiques indemnisent rarement la destruction physique de denrées périssables, tandis que les contrats d'assurance multirisque traditionnels excluent souvent les sinistres résultant d'actes cybercriminels.
- Aucune rançon demandée : Contrairement aux ransomwares habituels, les assaillants n'ont rien revendiqué et n'ont formulé aucune demande financière. Les parquets antiterroristes et cybercriminels à Paris et Bruxelles privilégient l'hypothèse d'une opération de déstabilisation économique délibérée visant la chaîne d'approvisionnement alimentaire européenne.